В то время как надежность одиночного агента часто является проблемой промпт-инжиниринга, надежность мультиагентных систем (MAS) — это фундаментально архитектурный вызов. В мультиагентной среде сбои возникают не из-за одного «глупого» ответа языковой модели (LLM), а в результате сложных, недетерминированных взаимодействий между автономными компонентами, которые могли идеально работать в изоляции, но ломаются при координации.
Переход от одного агента к мультиагентному слою оркестрации привносит такой уровень сложности состояний и прав доступа, на который большинство систем мониторинга просто не рассчитаны. Эти отказы часто невидимы в демо-версиях или при тестировании «счастливого пути» (happy path), проявляясь только тогда, когда система сталкивается с суровой реальностью корпоративных данных и зависимостями от действий человека.
Иллюзия агентной изоляции
Главное обещание мультиагентных систем — модульность: специализированные агенты выполняют специализированные задачи. Однако эта модульность создает ложное чувство безопасности. Инженеры часто полагают, что если Агент А ограничен задачей «Исследование», а Агент Б — задачей «Исполнение», то их режимы отказов локализованы.
В реальности эти границы проницаемы. Информация, передаваемая между агентами, несет в себе неявные права доступа, предположения о состоянии и «утечку инструкций», что может заставить систему отклониться от намеченного поведения без генерации традиционных исключений. Если вы строите MAS, вы больше не просто управляете вызовами LLM; вы управляете распределенной системой, где «узлы» вероятностны, а «протокол» общения основан на естественном языке.
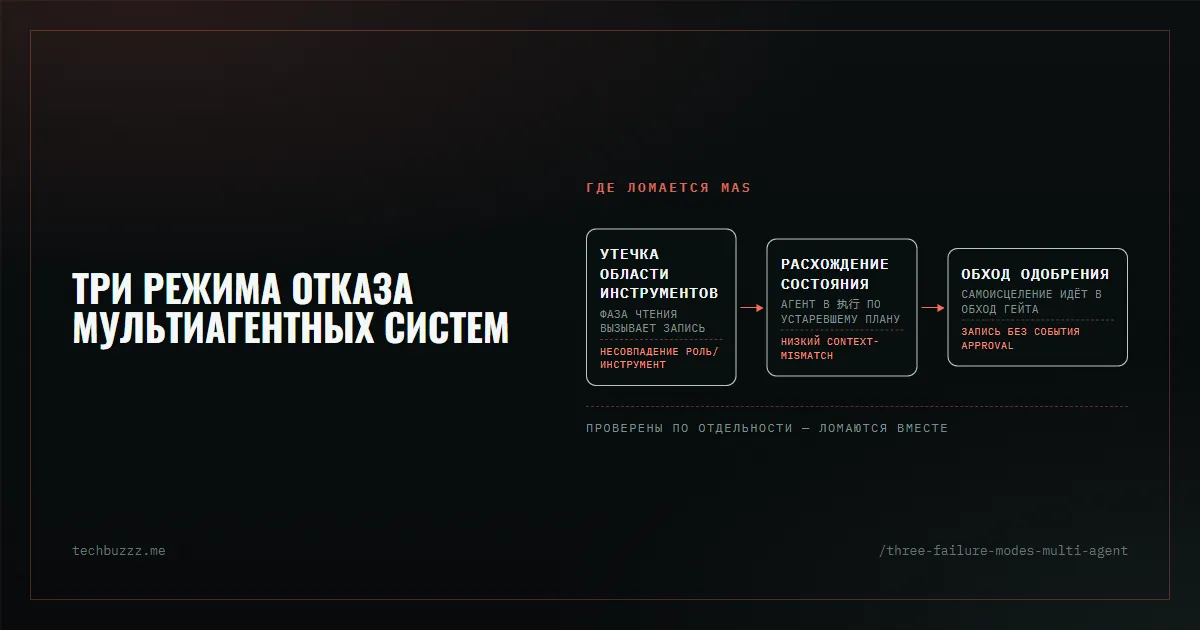
1. Утечка области применения инструментов (Tool Scope Leakage)
Это происходит, когда агент получает доступ к инструментам — или результатам их работы, — которые он не должен использовать в контексте конкретной подзадачи. В MAS определения инструментов часто хранятся в глобальном реестре. Если оркестратор строго не ограничивает набор инструментов для каждого агента на каждом шаге, агент может «галлюцинировать», вызывая деструктивный инструмент (например, delete_record), когда от него требовалось только чтение.
Сбой здесь заключается не в том, что агент «хотел» причинить вред, а в том, что дизайн системы допустил саму возможность вызова этого инструмента в данном состоянии.
2. Асинхронное расхождение состояний (Asynchronous State Divergence)
Мультиагентные системы часто полагаются на концепцию «общей доски» (Shared Blackboard) или центральный объект состояния. Когда несколько агентов оперируют этим состоянием — особенно параллельно или в сложных петлях обратной связи — они могут начать работать с противоречивыми версиями «истины».
Если Агент А обновляет состояние системы новым «Планом», но Агент Б начинает выполнение на основе закэшированной, старой версии этого плана, возникает расхождение. В отличие от традиционных распределенных баз данных, в MAS редко встроены протоколы консенсуса. Результатом становится «петля галлюцинаций», где агенты пытаются примирить расходящиеся состояния с помощью новых автономных действий, что ведет к каскаду ошибок.
3. Невидимый обход подтверждений (Invisible Approval Bypass)
Участие человека в контуре (Human-in-the-loop, HITL) — это основной механизм безопасности для корпоративных агентов. Однако в мультиагентных цепочках шлюз подтверждения, установленный в «неправильном» месте, может быть обойден внутренней логикой самой системы.
Если агент сталкивается со сбоем и пытается «самоисцелиться», перенаправляя задачу другому специализированному агенту, он может непреднамеренно пропустить обязательный этап одобрения, который был привязан только к оригинальному пути. Система достигает цели, но нарушает правила комплаенса и управления.
Два из трёх для нас — не теория.
Утечка области действия инструментов проявилась первой. Определения инструментов жили в общем реестре, поэтому агент, ограниченный ролью исследователя, всё равно видел инструменты с правом записи — и мог до них дотянуться. Вызов не был злонамеренным; просто устройство делало разрушительный путь достижимым из состояния «только чтение».
Дальше — расхождение состояния. Один агент опубликовал план, другой взял закэшированную предыдущую версию и выполнил работу по ней. Протокола консенсуса, который бы это поймал, нет, и исключение не бросилось: с точки зрения каждого агента он вёл себя правильно.
Обхода гейта одобрения в продакшне мы пока не видели. Мера, которую матрица выше рекомендует и к которой мы проектируемся, — моделировать гейты как блокирующие задачи в ядре графа, а не как опциональные узлы: гейт, который агент может обойти, гейтом не является.
Артефакт: Матрица режимов отказа MAS
| Режим отказа | Проявление | Стратегия предотвращения | Сигнал обнаружения |
|---|---|---|---|
| Утечка области инструментов | Агент вызывает db_write во время фазы чтения/исследования |
Динамическая инъекция инструментов; сессионные реестры для каждого хода | Логи несоответствия ролей (ID инструмента vs Роль агента) |
| Расхождение состояний | Агент Б выполняет задачу на основе устаревшего плана Агента А | Иммутабельные переходы состояний; принудительная синхронизация контекста | Высокий показатель «context-mismatch» в логах оценки |
| Обход подтверждений | Система выполняет критическое действие без «ОК» от человека | Гейты подтверждения как обязательные узлы графа, а не опциональные | Пробелы в аудите: успешная запись без предшествующего события одобрения |
Проектируйте для сбоев, а не для демо
Главный урок внедрения мультиагентных систем заключается в том, что надежность — это не свойство LLM; это свойство ограничений, которые вы устанавливаете вокруг нее. Чтобы перейти от «классного демо» к промышленной системе, вы должны перестать воспринимать агентов как умных коллег и начать относиться к ним как к недоверенным, вероятностным компонентам в критически важном конвейере.
Строгое ограничение области инструментов, протоколы синхронизации состояний и неободимые шлюзы подтверждения — это не «дополнительные» функции, а минимальные требования к архитектуре корпоративной MAS.
Материалы по теме: Когда использовать ИИ-агента вместо воркфлоу? | Проектирование управляемых агентных воркфлоу
Обсудить архитектуру корпоративного ИИ или задачу по внедрению → techbuzzz.ru